Nationella cybersäkerhetsrådgivaren Sean Cairncross lämnar Vita huset dagar efter att administrationen förnekat angrepp
IT-haverier drabbat Microsoft FAA JPMorgan NSA och USDA, senaten hinner knappt bekräfta ersättaren innan demokraterna tar kammaren
Bilder
 White House National Cyber Director Sean Cairncross is leaving his post following a week of major technology outages. (Photo illustration)
Photo illustration
 nbcnews.com
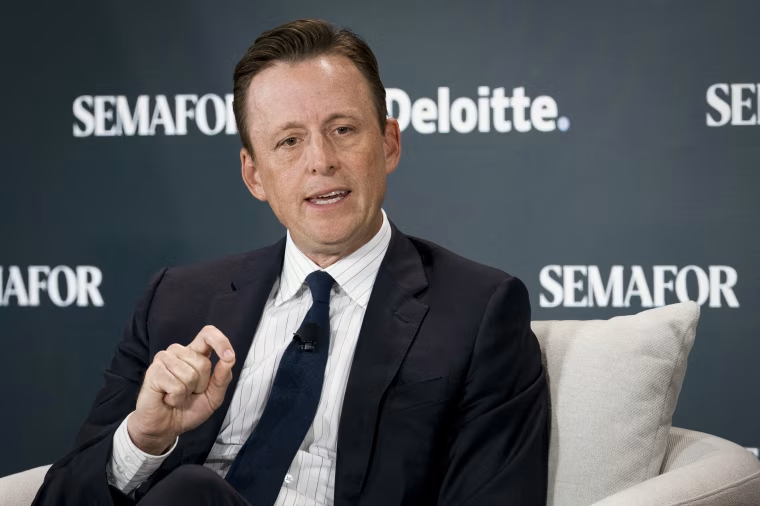 National Cyber Director Sean Cairncross speaks at Semafor's "Silicon Valley and The World" conference in Menlo Park, California, on Monday.Godofredo A. Vasquez / AFP via Getty
nbcnews.com
 November 20, 2026 Tarot Reading: Love, Career & Money Insights For Every Zodiac Sign
timesnownews.com
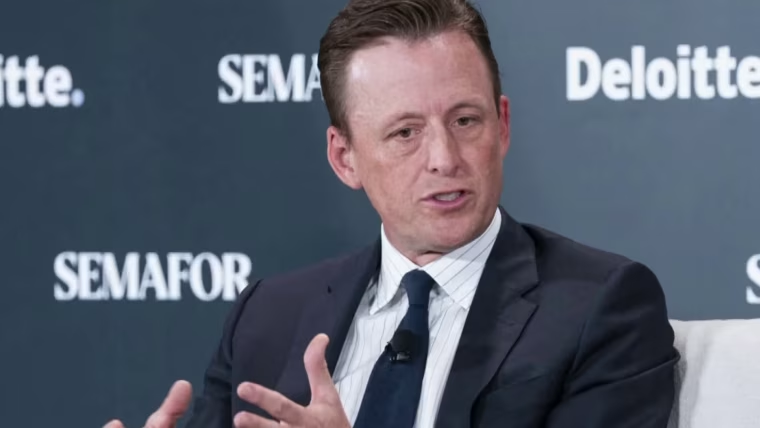
Vita husets nationella cybersäkerhetsdirektör Sean Cairncross lämnar sin post, bara dagar efter att administrationen insisterat på att en hel veckas it-sammanbrott i hela USA inte berodde på någon angripare. Det rapporterar Axios och NBC. Kirsten A. Davies, idag informationschef på försvarsdepartementet, tar över tillfälligt. Tjänsten kräver senatens godkännande, vilket ger en efterträdare ungefär sex veckor på sig innan demokraterna tar över kammaren i januari.
Avgången offentliggjordes en dag efter att Vita huset stängt ärendet kring sammanbrotten. Den 18 november meddelade administrationen att man inte såg några tecken på en samordnad cyberattack, statsfinansierad verksamhet eller fientlig aktör. Underrättelsedirektör Jay Clayton var tydlig: "Detta är inte en cyberattack och inte en samordnad ansträngning från en stat." Utrikesminister Marco Rubio tillade: "Vi befinner oss inte under ett systematiskt angrepp." Förklaringen blev i stället att företag och myndigheter råkade laga sårbarheter och uppgradera åldrande system samtidigt — Claytons egna ord: "Våra system behöver uppgraderingar. De behöver uppdateringar."
Kedjereaktionen inleddes den 12 november när Microsofts Exchange Online låg nere i hela Amerika. Dagen därpå stoppade luftfartsmyndigheten FAA alla flyg i landet — endast den andra sådana nedstängningen sedan 11 september. Den 16 november skyllde JPMorgan försenade betalningar på ett programfel, medan en utpressningsgrupp som kallar sig n0n publicerade runt 16 000 e-postadresser kopplade till bankens Reserve-kortprogram — något banken hänvisar till tredjepartsleverantörer och förnekar har med nedtimeerna att göra. NSA:s hemliga interna nätverk är för övrigt fortfarande nere, utan spår av någon angripare, och nu har jordbruksdepartementet lagts till listan.
Enligt Nextgov/FCW och Government Executive upptäckte ett säkerhetscenter inom jordbruksdepartementet en säkerhetsincident som tvingade myndigheten att byta alla databaslösenord i alla miljöer — vilket tog ner alla applikationer och stängde av de ekonomiska verktyg som skickar ut betalningar till bönder i dagar. Personalen är låst ute ur kundapplikationer för lånestatus och bidragsbesked, och vissa anställda klagar på att cheferna håller dem okunniga. Varken någon angripares identitet eller huruvida data tagits är känt.
Kongressledamöter från båda partier är mindre övertygade än administrationen. Vid en utfrågning i representanthuset den 18 november sade Nick LaLota: "Jag är lite orolig för att det som hänt den senaste veckan ligger lite bortom sammanträffanden." Senatoren Josh Hawley kallade transportministern Sean Duffys förklaring om routrar till flygstoppet "ärligt talat lite svår att tro".
Det är värt att notera hur bekvämt slutsatsen "ingen angripare" faller administrationen i händerna: inga ansvariga behöver utpekas, inga systemiska brister behöver åtgärdas och historien kan läggas i arkivet. Att en hel nationell infrastruktur kollapsar inom loppet av dagar — flyg, bank, underrättelsetjänst, jordbruk — och att förklaringen är en ren tillfällighet kräver en stor dos god tro. Cairncross egen merit inför utfrågningen var, i hans egna ord, att han "inte har en teknisk bakgrund inom cyber". Senaten bekräftade honom ändå med 59 röster mot 35 i augusti 2025. Det säger en del om hur allvarligt man tar posten — och om hur mycket man litar på att allmänheten inte ställer följdfrågor.