Bedragare förfalskar socialförsäkringsverkets egna utskick ner till logotyp och blå knapp
Verkets varning sedan februari hjälper föga när myndigheten själv mejlar via externa byråer, varje äkta oanmäldt mejl tränar mottagaren att öppna nästa
Bilder
 'We know how to find you': FBI issues direct video warning to ShinyHunters hacking group
foxnews.com
 A fake Social Security statement email
foxnews.com
 A fake Social Security statement email
foxnews.com
 A person typing on a laptop
foxnews.com
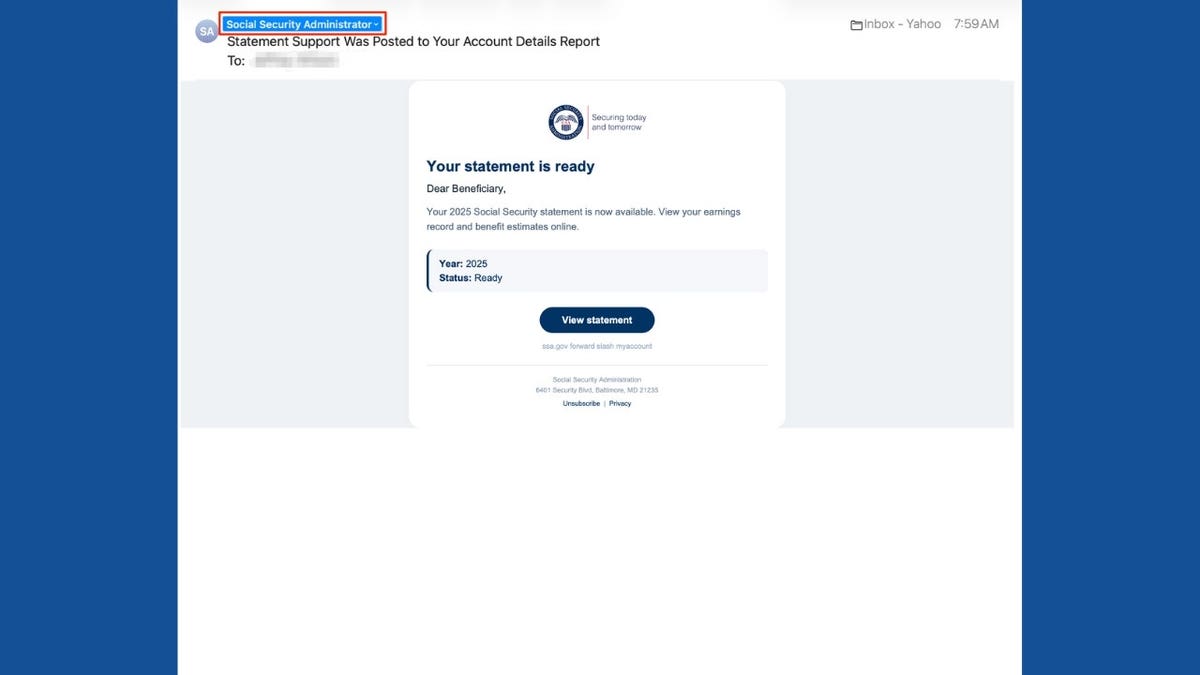
Bedragare sprider för närvarande e-postmeddelanden som återger den amerikanska socialförsäkringsmyndighetens SSA utskick i minsta detalj — ända ner till myndighetslogotypen, ämnesraden och den blå knappen med texten om att granska sitt utdrag. Myndighetens revisionsenhet har varnat för kampanjen sedan februari, och kopiorna är så träffsäkra att de officiella råden i praktiken reduceras till en kriminalteknisk övning för mottagaren.
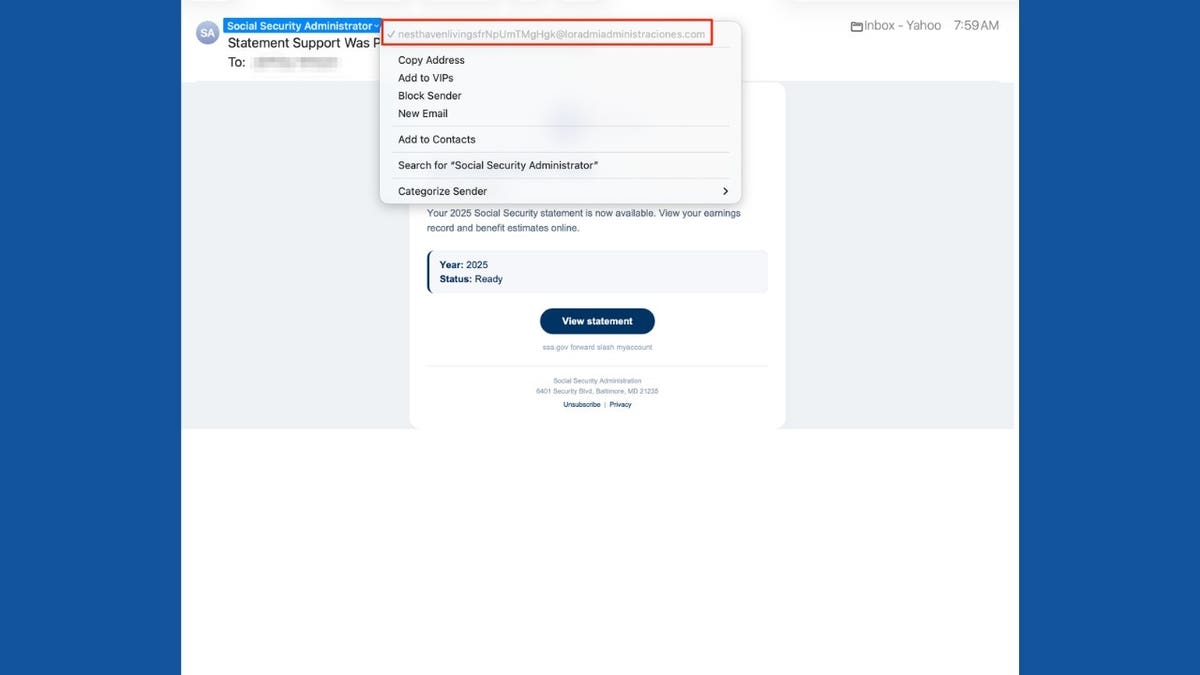
Det falska meddelandet har ämnesraden "Statement Support Was Posted to Your Account Details Report" och kommer från en avsändare som visas som "Social Security Administrator". Det meddelar att mottagarens utdrag för 2025 är klart, visar en formaterad ruta med årtalet och statusen "Ready" och bjuder in till att granska inkomstförteckning och pensionsuppskattningar på nätet. Webbadressen som visas i meddelandet ser ut att tillhöra myndigheten själv. Den verkliga avsändardomänen är loradmiadministraciones.com — en adress utan varje koppling till myndigheten och som uppenbarligen inte slutar på .gov.
Att kampanjen fungerar beror på att den härmar utskick som staten verkligen sänder. Ett officiellt meddelande om utdrag kommer oanmält, rör pengar som mottagaren inte har råd att bortse från och är uppbyggt kring en knapp att klicka på. Mottagaren har inget sätt att kontrollera något av detta annat än att granska avsändaradressen — och myndighetens egna råd medger hur lite den granskningen bär: de flesta äkta meddelanden kommer från statliga adresser, men SSA bekräftar att man även skickar viss kommunikation via auktoriserade externa tjänster, bland annat echosign.com och godkända marknadsföringsföretag.
Här finns en läxa om incitament som inte bara gäller USA. När myndigheten själv släpper ut sin post via privata entreprenörer underkänner den i samma stund sitt eget kontrollråd — varje meddelande som inte går att skilja från bedrägeriet är ett certifikat för nästa bedragare. Varje äkta utdrag som landar oanmält i en inkorg tränar mottagaren att öppna nästa; bluffen ärver formatet utan kostnad. Risken läggs där den alltid läggs när staten delegerar men behåller retoriken: hos den enskilda medborgaren.
Myndighetens råd är att granska den fullständiga avsändaradressen och kontrollera oväntade framstöt på egen hand — ett prov som dess egna auktoriserade avsändare inte alltid skulle klara.